Washington, DC.- Estados Unidos atribuyó a hackers chinos una operación de ciberespionaje chino que habría penetrado los sistemas de instituciones como la NASA, la Reserva Federal, el Senado y el Departamento de Justicia.
El Departamento de Justicia y el FBI informaron este miércoles que las autoridades incautaron los dominios de las plataformas QScan y QTRouter, utilizadas presuntamente en la operación.
Recibe alertas de última hora
Inmigración, Nueva York, República Dominicana y noticias de investigación directamente en tu teléfono y computadora.

Gratis y puedes cancelar en cualquier momento.
Según Reuters, ambas herramientas eran administradas por un grupo identificado como QTFY y estaban vinculadas con la empresa china Nanjing Xinjiuwei Network Technology Company.
Documentos presentados ante el Tribunal del Distrito Sur de California también identifican como víctimas al Departamento de Energía, el Departamento de Salud y Servicios Humanos y los Institutos Nacionales de Salud.
La lista incluye además cuatro compañías no identificadas de Estados Unidos y Corea del Sur. La infraestructura habría sido utilizada para comprometer redes estadounidenses y de otros países desde al menos 2018.
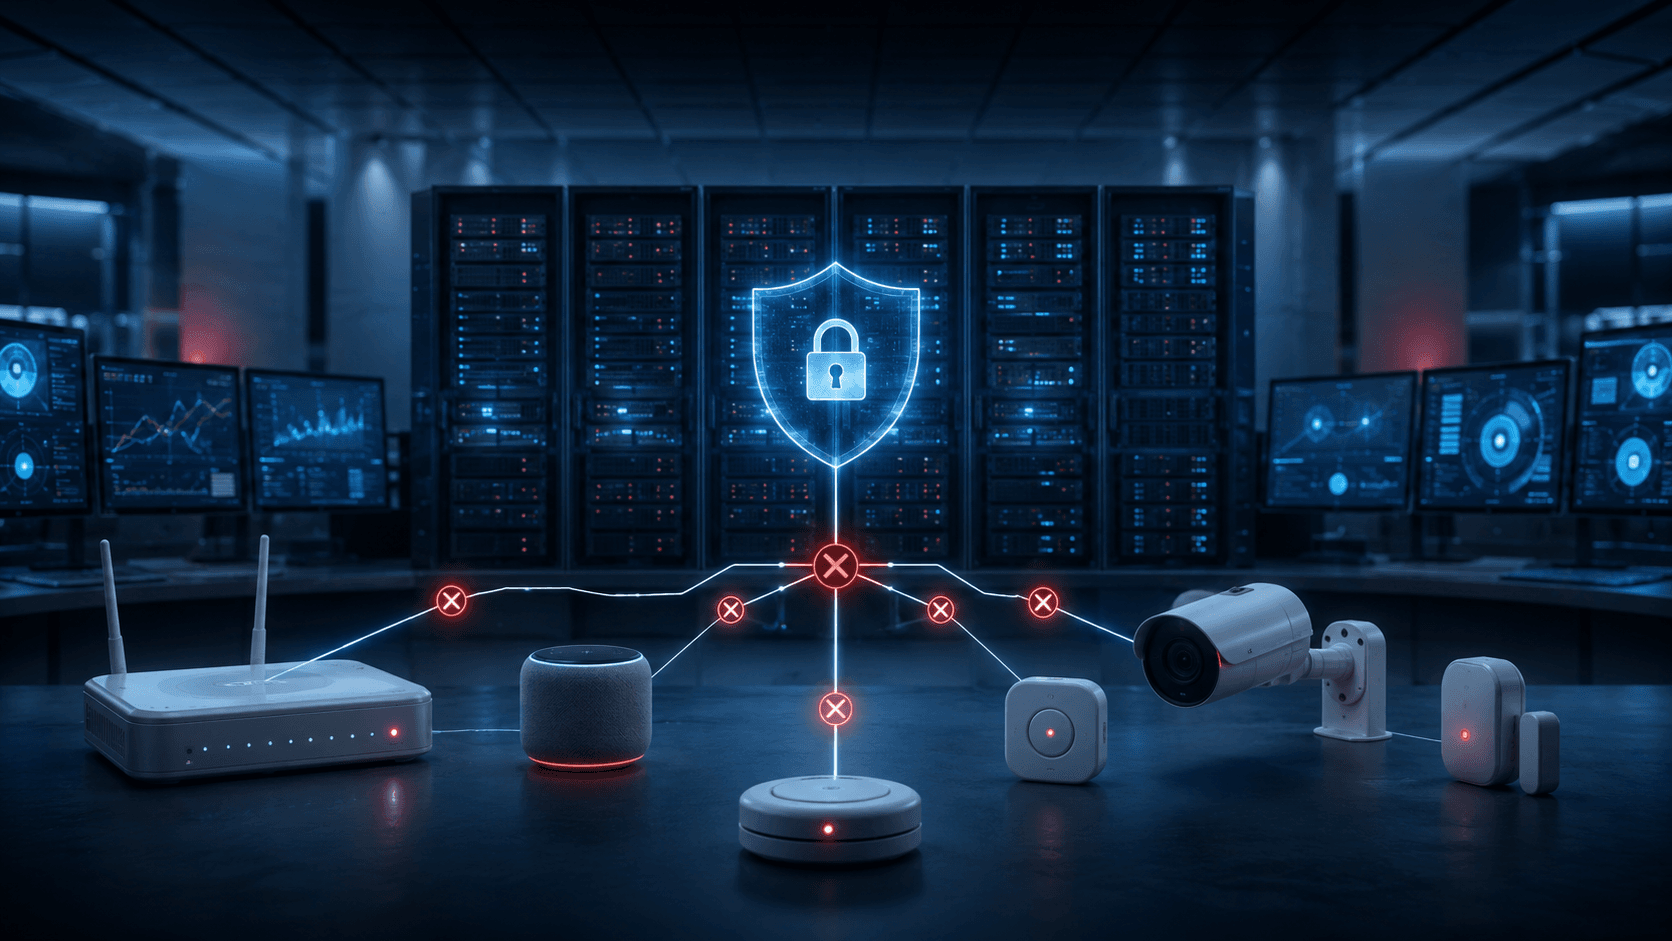
QScan rastreaba y vulneraba automáticamente miles de dispositivos conectados al Internet de las Cosas en diferentes partes del mundo, de acuerdo con los documentos judiciales.
Los equipos comprometidos eran incorporados posteriormente a QTRouter, una red que permitía ocultar la procedencia de las comunicaciones maliciosas y hacerlas parecer originadas fuera de China.
Las autoridades aseguraron que la incautación de los dominios incorporados al código malicioso permitió inutilizar completamente las dos plataformas.
Los servicios de QTFY estaban disponibles para clientes de pago, entre ellos el Ministerio de Seguridad del Estado chino y el Ejército Popular de Liberación, según la documentación judicial.
El fiscal general Todd Blanche afirmó que las autoridades buscarán detener y procesar a los actores patrocinados por gobiernos que ataquen infraestructura crítica estadounidense. El director del FBI, Kash Patel, señaló que las herramientas permitían esconder el origen de los ataques atribuidos a operadores chinos.
La investigación estuvo a cargo de la oficina del FBI en San Diego, su División Cibernética y la Sección de Seguridad Nacional del Departamento de Justicia. La embajada china en Washington no respondió a Reuters, mientras Pekín ha negado habitualmente su participación en operaciones de piratería informática.

Comentarios (0)
Sé el primero en participar en la conversación.